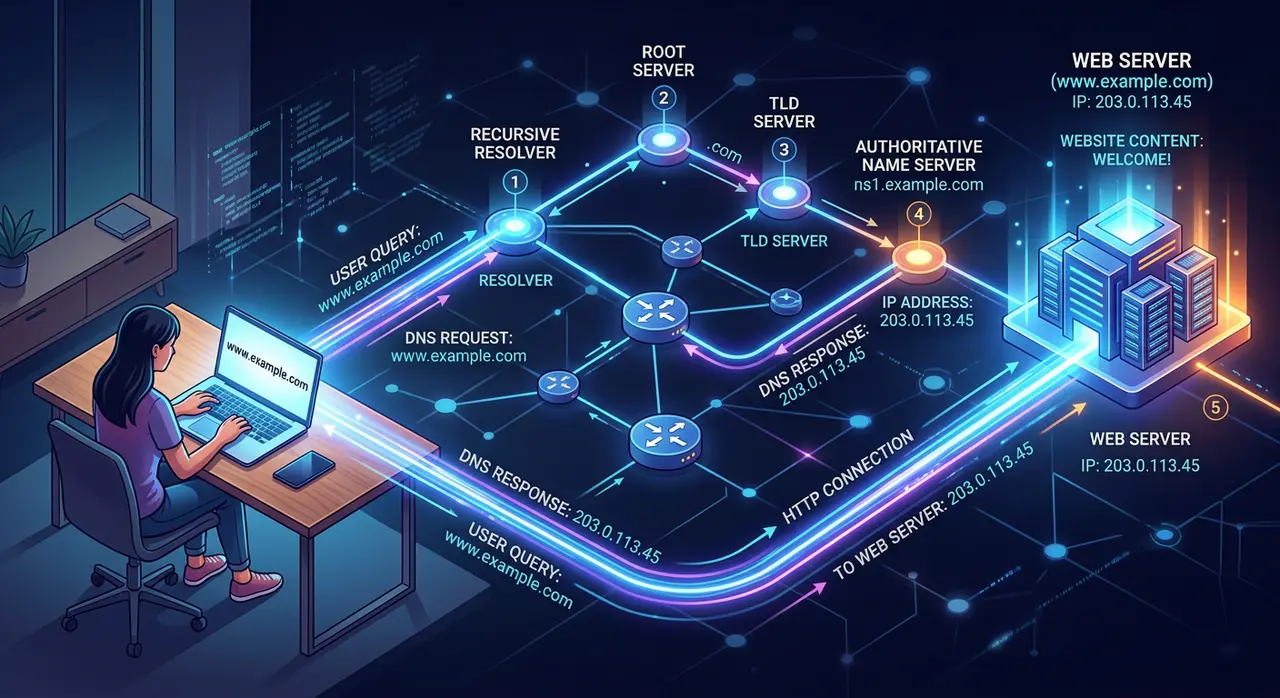
Ciao, e benvenuto nell'ottava puntata della trentaquattresima stagione. Nella scorsa puntata abbiamo visto quanto tutto dipenda dal DNS. Oggi, con l'onestà di sempre, affrontiamo un lato scomodo ma importante di questa dipendenza: la fiducia. Quando il DNS ti dà una risposta, ti dice che un certo nome corrisponde a un certo numero, come fai a sapere che quella risposta è vera? La risposta, che ti sorprenderà, è che nel disegno originale del DNS era difficile esserne sicuri. E questo apre la porta agli inganni. Oggi capiamo il problema della fiducia nel DNS, e perché è così serio.
Partiamo dal contesto in cui il DNS è nato, perché spiega tutto. Il DNS è stato progettato molti anni fa, in un'epoca in cui internet era piccola, e frequentata da un numero limitato di persone e istituzioni che, in larga parte, si fidavano le une delle altre. Era un mondo relativamente amichevole, dove l'idea che qualcuno potesse mentire di proposito, ingannare, attaccare, non era la preoccupazione principale. Così, il DNS fu progettato per funzionare bene in un mondo fiducioso: l'importante era che le traduzioni funzionassero, non che fossero blindate contro gli inganni. La sicurezza, la verifica che una risposta fosse autentica, non era al centro del disegno originale.
Ora voglio farti capire il problema che questo comporta, perché è il cuore della puntata. Siccome il DNS non fu costruito per difendersi dagli inganni, ha una debolezza di fondo: quando ricevi una risposta a una traduzione, di base non è facile essere sicuri che sia vera, cioè che venga davvero dall'autorità giusta e non sia stata falsificata da qualcuno lungo il percorso. In un mondo fiducioso, ti fidi della risposta. Ma se qualcuno, con cattive intenzioni, riesce a inserirsi e a darti una risposta falsa al posto di quella vera, tu potresti crederci, perché non hai un modo facile di verificare. La fiducia, che nel mondo amichevole delle origini andava bene, in un mondo ostile diventa una vulnerabilità.
Voglio farti apprezzare quanto sia pericoloso, con l'inganno tipico. Immagina che qualcuno riesca a mentirti su dove punta un nome. Tu digiti il nome del tuo sito di fiducia, e ti aspetti il sito vero. Ma se un ingannatore ha inserito una risposta falsa, vieni mandato, a tua insaputa, su un sito finto, costruito apposta per sembrare quello vero e rubarti informazioni. Tu sei convinto di essere sul sito giusto, perché hai digitato il nome giusto; ma la traduzione è stata falsificata. Siccome ti fidi del nome, essere ingannato sul nome è tremendo: cade la base stessa della tua fiducia. È come se qualcuno cambiasse di nascosto gli indirizzi sull'elenco telefonico.
Voglio farti capire perché questo problema sia così serio, proprio alla luce della scorsa puntata, perché i due discorsi si legano. Ricordi che tutto dipende dal DNS, che è la fondazione invisibile su cui tutto poggia? Ebbene, se ci si può far ingannare dal DNS, allora si può far ingannare la fondazione stessa di tutto. Un inganno sul DNS non colpisce un servizio particolare: colpisce lo strato su cui tutti i servizi si basano per trovare le cose. È un attacco alla radice della fiducia in rete: se non puoi fidarti che un nome ti porti dove deve, non puoi fidarti di niente di ciò che costruisci sopra. Ecco perché la sicurezza del DNS, la garanzia che le risposte siano autentiche, è così cruciale: protegge la base della fiducia di tutta internet.
Voglio darti la parte costruttiva, perché il problema è stato affrontato. Ci si è resi conto della debolezza, e sono stati sviluppati modi per aggiungere sicurezza al DNS: sistemi per verificare che una risposta sia davvero autentica e non manomessa lungo il percorso. In sostanza, un modo per firmare le risposte, così che chi le riceve possa controllarne l'autenticità. Ma aggiungere sicurezza a un sistema nato senza, e usato ormai da tutto il mondo, è difficile e lento: bisogna farlo senza rompere ciò che già funziona, e convincere tutti ad adottarlo. È un lavoro lungo, ancora in corso.
Voglio trarre la lezione generale. La sicurezza del DNS insegna una cosa già incontrata parlando della storia della sicurezza in rete: i sistemi costruiti per un mondo fiducioso soffrono quando il mondo smette di esserlo. Il DNS è nato in un'epoca amichevole, dando per scontata la fiducia. Poi il mondo è cambiato, sono arrivati gli ingannatori, e quella fiducia data per scontata è diventata una vulnerabilità. E aggiungere sicurezza a cose fatte è sempre più difficile che progettarla dall'inizio: la fiducia data per scontata diventa un debito da pagare quando il mondo cambia.
Per oggi ci fermiamo qui. Il DNS è nato in un'epoca in cui internet era piccola e amichevole, e la fiducia era data per scontata: non fu progettato per difendersi dagli inganni. Questo lascia una debolezza: di base, è difficile essere sicuri che una risposta sia vera e non falsificata, il che apre la porta a inganni pericolosi, come essere mandati di nascosto su un sito finto credendo di andare su quello vero. Ed è grave, perché colpisce la fondazione della fiducia di tutta la rete. Sono stati creati modi per verificare l'autenticità delle risposte, ma aggiungere sicurezza a posteriori è difficile e lento. La lezione: la fiducia data per scontata diventa un debito quando il mondo cambia. Nella prossima puntata affrontiamo la dimensione umana e il controllo dei nomi. Nelle note trovi qualche spunto. Se ti è utile, condividila. Grazie per l'ascolto, e ci sentiamo alla prossima.